
Wat is server-side tracking?
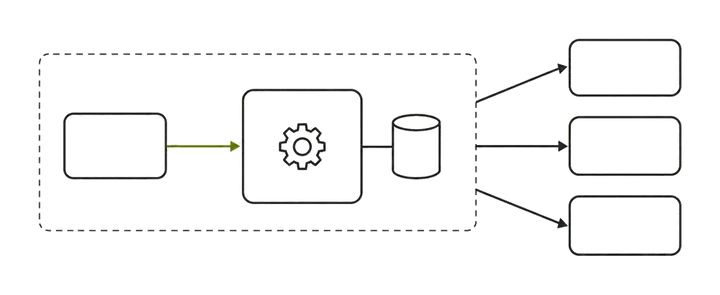
Server-side tracking verplaatst verwerking en aflevering aan leveranciers naar infrastructuur die je beheert, meestal een server-side Google Tag Manager-container (sGTM). Bij een typische opzet begint de verzameling nog steeds met een verzoek vanaf het apparaat van de koper; directe backend-naar-leverancier API-calls zijn een aparte eventbron.
In plaats van dat de browser rechtstreeks praat met Google, Meta en een dozijn andere endpoints, stuurt hij één verzoek naar jouw endpoint, en beslist jouw server wat wordt doorgestuurd, naar wie, en met welke data.
Het is de moeite waard om de eigen framing van Google letterlijk te nemen: server-side tagging meet activiteit “waar die ook plaatsvindt”, met genoemde voordelen op het gebied van paginaprestaties, privacycontroles en datakwaliteit. Dat is een eerlijke lijst. Let op wat er niet op staat: het belooft niet verloren conversies te herstellen of consent te omzeilen. De waarde is reëel maar begrensd, en de meeste teleurstelling komt van het verwachten van de onbegrensde versie.
Dit artikel is de eerlijke versie: wat het herstelt, wat het niet raakt, en hoe de architectuuropties daadwerkelijk verschillen.
Wat herstelt server-side tracking daadwerkelijk?
Server-side geeft je controle over ontvangen events en hun verdere aflevering. Een first-party endpoint kan sommige verliezen aan de browserkant beperken, maar cookielevensduur en aflevering blijven afhankelijk van browserbescherming, blockers en toestemming.
1. Cookiegedrag onder ITP. Safari beperkt script-set cookies en ook cookies die via CNAME-cloaking van derden worden ingesteld. Een cookie instellen in een HTTP-respons vanaf je eigen subdomein heft die grenzen niet automatisch op. Controleer de daadwerkelijke hosting en het browsergedrag in plaats van langere herkenning van terugkerende bezoekers te beloven.
2. Verlies door adblockers en scripts. Een first-party endpoint verandert de bestemming van het verzoek, maar een typische sGTM-opzet ontvangt dat verzoek nog steeds vanaf het apparaat van de bezoeker. Blockers kunnen het script of endpoint blokkeren voordat de server iets ontvangt. Eventuele vermindering van verlies hangt af van de implementatie en moet worden gemeten, niet aangenomen.
3. Netwerkbetrouwbaarheid. Browser-beacons zijn best-effort en sterven met het tabblad, een weggevallen verbinding, of een snelle bounce. Zodra een event je server bereikt, wordt de aflevering aan elke leverancier een server-naar-server-call die je opnieuw kunt proberen, in de wachtrij kunt zetten en kunt monitoren.
4. Verrijking en validatie voordat het wordt doorgestuurd. De server kan PII correct hashen, first-party data toevoegen (orderwaarde uit je backend, een klant-ID, gehashte e-mail), velden verwijderen die een leverancier niet zou moeten ontvangen, en de payload valideren voordat hij wordt verstuurd. Hier verbetert de matchkwaliteit daadwerkelijk — door een schone, gehashte set em/fbp/fbc naar de Meta Conversions API te voeren die de browser nooit had.
Geen van deze is een percentage dat ik kan beloven. Het zijn mechanismen. Hoeveel je herstelt, hangt af van hoeveel van je verkeer Safari is, hoe agressief je publiek blokkeert, en hoe lek je huidige opzet is. Iedereen die een vast herstelcijfer noemt zonder je verkeer te hebben gezien, gokt.
Wanneer helpt server-side tracking niet?
Dit is het onderdeel dat leveranciers overslaan. Server-side doet niets voor een van de volgende zaken, en het kopen ervan om ze op te lossen is weggegooid geld:
- Consentweigeringen. Als een koper analytics- of advertentiecookies weigert, moet een correct gebouwde servercontainer dat nog steeds respecteren. Server-side verplaatst waar tags draaien; het fabriceert geen toestemming. Het gebruiken om consent te omzeilen is een complianceprobleem, geen functie. (Dit betreft technische implementatie, geen juridisch advies.)
- Verschillen tussen attributiemodellen. GA4, Meta, Google Ads en Shopify tellen conversies volgens verschillende modellen, vensters en definities. Ze zullen nooit perfect overeenkomen, en server-side verandert de telregels van geen enkel platform — zie waarom de omzet van GA4 niet overeenkomt met Shopify.
- Een kapotte dataLayer. Als de events, waarden of ecommerce-objecten die je site pusht fout zijn, stuurt de server trouw foute data door. Rommel erin, rommel eruit — nu met betere afleveringsgaranties. Repareer eerst de verzameling.
- Telregels en deduplicatielogica van platforms. Server-side kan dubbeltellingen veroorzaken als je een event doorstuurt dat de browser ook verstuurt zonder gedeelde id. Het reconcilieert de twee niet automatisch; dat is een ontwerpbeslissing die jij moet nemen.
- Een slechte meetstrategie. Verkeerde conversiedefinities, ontbrekende key events, of een kanaaltaxonomie die je marketing niet weerspiegelt — server-side erft dat allemaal.
De vuistregel: server-side repareert transport en verrijking. Als je probleem toestemming, definitie of logica is, is het het verkeerde gereedschap.
Architectuuropties vergeleken
Er bestaat niet zoiets als dé “server-side opzet”. Er zijn vier veelvoorkomende vormen, die dezelfde drie valuta tegen elkaar afruilen: geld, controle en onderhoud.
Vergelijkingstabel — scrol horizontaal om alle kolommen te bekijken
| Optie | Wat het is | Kostenfactoren | Controle | Onderhoud |
|---|---|---|---|---|
| sGTM gehost bij Stape | Beheerde hosting voor een server-GTM-container | Maandelijks plan op basis van verzoekvolume; add-ons voor extra’s | Hoog binnen GTM; de leverancier bezit de infrastructuur | Laag — Stape regelt hosting, schaling, updates |
| Zelf gehost GCP | Je eigen sGTM op Cloud Run / App Engine achter een load balancer | Compute + egress op basis van gebruik; engineering-tijd | Hoogst — volledige controle over infrastructuur en data | Hoog — jij bent verantwoordelijk voor schaling, uptime, patches, logs |
| Directe conversie-API’s | Code die rechtstreeks naar GA4 Measurement Protocol, Meta CAPI, Google Ads stuurt — geen container | Ontwikkeltijd; geen containerkosten | Volledig op codeniveau; geen GTM-UI | Gemiddeld — maatwerkcode die je per leverancier moet onderhouden |
| Beheerd platform | Een alles-in-één dienst die verzameling en doorsturen voor je uitvoert | Abonnement; minste engineering | Laagst — jij configureert, je bouwt niet | Laagst — de leverancier bezit de pipeline |
Openheid: ik ben de oprichter van Fixel Pixel, dat in die laatste rij thuishoort — een beheerde server-side pipeline voor Shopify. Ik neem het op omdat het weglaten oneerlijk zou zijn, niet omdat het standaard wint. Het past bij een ondernemer die de transportvoordelen wil zonder een ops-team aan te nemen of een GTM-container te moeten verzorgen, en het is de verkeerde keuze voor een team dat zijn eigen GCP-infrastructuur wil bezitten, of een developer die liever directe API-calls schrijft. Een goede consultant zou je van zijn eigen product moeten kunnen afpraten: wil je maximale controle, host dan zelf; heb je één conversie en een developer, dan zijn directe API’s het lichtst; wil je dat het geregeld wordt, dan verdient een beheerde optie — de mijne of Stape’s gehoste sGTM — zijn geld waard. Het juiste antwoord is een functie van jouw beperkingen, en de eerlijke vergelijking staat op de pagina van de server-side tracking-dienst.
First-party verzameling op een subdomein, cookieherstel en dedup-ontwerp
Een first-party endpoint geeft je controle over de verzamelroute; het omzeilt niet standaard toestemming, blockers of privacybescherming van browsers. Safari beperkt ook cookies via CNAME-cloaking van derden. Configureer en test de route in plaats van een CNAME als bewijs van herstel te zien.
- Wijs een subdomein via CNAME naar de container, bijvoorbeeld
data.yourstore.com. Stape levert een doel-host; op GCP koppel je een custom domein aan de load balancer. Dit subdomein moet op je eigen rootdomein staan — een domein van een leverancier ondermijnt het hele doel. - Laad de webcontainer / gtag vanaf dat subdomein, zodat het verzoek dat de browser doet naar
data.yourstore.comgaat, wat first-party is voor de koper. - Laat de server de identifier-cookie instellen in de HTTP-respons (
Set-Cookie,HttpOnly) vanaf dat first-party domein. Controleer het bereik, de toegangsvereisten en de waargenomen levensduur van de cookie. Server-set cookies zijn niet vrijgesteld van browserprivacybescherming, waaronder Safari’s beperkingen op CNAME-cloaking van derden. - Ontwerp deduplicatie bewust. Als je de browser-Pixel aanhoudt (dat zou meestal moeten), genereer dan één
event_idper conversie en stuur dezelfde waarde via zowel de browser als de server, zodat de platforms het paar samensmelten. Dit verkeerd doen is de nummer-één manier waarop server-side je data slechter maakt — de volledige mechaniek staat in Meta CAPI-deduplicatie: hoe event_id echt werkt.
Het subdomein en de cookie-instellingen beïnvloeden de verzameling, maar verrijking, doorsturen en observability blijven nuttig ongeacht de cookielevensduur. Controleer elk deel van de route in plaats van een eigen hostnaam gelijk te stellen aan bescherming tegen verlies.
Hoe weet je dat de servercontainer stil faalt?
Een servercontainer kan 200 OK teruggeven terwijl hij niets nuttigs doorstuurt: de browser-tag ziet er prima uit, de container oogt gezond, en een leverancier wijst elke payload af vanwege een schema-mismatch die je nooit ziet. Stil falen is de standaard faalwijze.
Waar je op moet letten:
- Responscodes en -inhoud van leveranciers. Log wat GA4, Meta en Google Ads daadwerkelijk teruggeven, niet alleen dat je container heeft gereageerd. Een
2xxvan je container zegt niets over of Meta het event heeft geaccepteerd. - Volumeverhoudingen. Volg server-events versus browser-events versus werkelijke Shopify-bestellingen over een voortschrijdend venster. Een plotselinge afwijking — het serveraantal stort in terwijl bestellingen standhouden — is je vroegste waarschuwing.
- Het eigen debugoppervlak van de leverancier. GA4 DebugView en Meta Test Events laten in realtime zien of events binnenkomen en valideren.
- Verzoeklogs van de container. Stape stelt verzoeklogs en monitoring beschikbaar; bij zelf gehost GCP moet je Cloud Logging en alerts zelf inrichten. Hoe dan ook is een ongemonitorde container een black box.
- Alerts bij dalingen. Een drempelalert op de verhouding server-tot-bestelling maakt van een stille storing van weken een oplossing op dezelfde dag.
Als je niet kunt antwoorden op “hoe zou ik erachter komen als dit morgen kapotgaat?”, heb je nog geen server-side opzet die je kunt vertrouwen.
Beslistabel: moet je investeren in server-side?
Vergelijkingstabel — scrol horizontaal om alle kolommen te bekijken
| Investeer in server-side als… | Sla het (voorlopig) over als… |
|---|---|
| Een groot deel van je verkeer Safari/iOS is en je verval in cookielevensduur ziet | Je probleem is dat platforms het oneens zijn — dat is attributie, geen transport |
| Verlies door adblockers wezenlijk is voor je publiek | Het grootste deel van je verlies consentweigeringen is |
| Je events moet verrijken met backend-data (orderwaarde, gehashte e-mail) voordat je ze verstuurt | Je dataLayer kapot of onvolledig is — repareer eerst de verzameling |
| Je al Pixel + CAPI draait en een duurzame, gemonitorde leiding wilt | Je wilt dat het “conversies herstelt” zonder verder iets te veranderen |
| Je je kunt committeren aan monitoring (of een beheerde leverancier ervoor betalen) | Niemand de observability op zich neemt, waardoor het stil zal falen |
Server-side beloont ondernemers met een echt transportprobleem en de discipline om het te monitoren, en straft wie het koopt als magische herstellaag.
Hoe ik dit verifieer in echte implementaties
Nogmaals openheid: ik run een server-side product, dus ik onderwerp mijn eigen installaties aan de telproef, niet aan de pitch.
- Draai browser en server parallel. Ik houd beide live met een gedeelde
event_iden bevestig dat de platforms het paar dedupliceren in plaats van dubbel te tellen — het transportvoordeel is waardeloos als het de aantallen opblaast. - Reconcilieer tegen bestellingen. Voor een vaste periode vergelijk ik het door de server doorgestuurde Purchase-aantal met de werkelijke Shopify-orderexport, met een verwachte convergentie binnen een kleine structurele variantie; een aanhoudend verschil in beide richtingen is waar je achteraan moet — dezelfde orderreconciliatie die ik bij elke audit gebruik.
- Lees leveranciersreacties, niet de containerstatus. Ik log wat GA4 en Meta teruggeven en bevestig dat events valideren, niet alleen dat mijn endpoint antwoordde.
- Test het cookiegedrag. Ik controleer de waargenomen levensduur van de identifier in Safari bij de daadwerkelijke domein- en hostingconfiguratie, inclusief toepasselijke beperkingen op CNAME-cloaking, en documenteer grenzen in plaats van aan te nemen dat de cookie blijft bestaan.
Parallel draaien en reconciliatie zijn wat een werkende server-side opzet onderscheidt van een die alleen maar bestaat.
Veelvoorkomende faalpatronen
- Container bereikt via een leverancier-hostname, waardoor cookies third-party blijven en ITP ze nog steeds afknot — de onderhoudskosten zonder de voordelen.
- Dubbeltellingen door het doorsturen van een event dat de browser ook verstuurt zonder gedeelde
event_id. - Stille afwijzing verderop in de keten —
200van de container, payloads afgewezen door de leverancier, niemand die het logt. - Consentsignaal valt weg bij de server, waardoor geweigerde gebruikers nog steeds worden getrackt — een compliancefout, geen optimalisatie.
- Verouderde verrijking — het verkeerde veld hashen, of een orderwaarde toevoegen die niet overeenkomt met het schema dat de leverancier verwacht.
- Geen monitoring, waardoor elk van bovenstaande weken kan doorlopen voordat iemand de cijfers opmerkt.
Beperkingen
Server-side is een transport-en-verrijkingslaag, en het plafond ervan wordt bepaald door wat hem bereikt. Het kan geen events zien die de browser nooit heeft gegenereerd, kan geen consent terugvragen bij een gebruiker die weigerde, en kan twee platforms met verschillende attributiemodellen niet met elkaar laten overeenstemmen.
Het voegt infrastructuur toe die je moet draaien en monitoren, en kan — achteloos uitgevoerd — de datakwaliteit verslechteren door dubbeltellingen. Het is ook geen privacy-kortere-weg: dezelfde consent- en dataminimalisatieverplichtingen gelden, alleen uitgevoerd op je server. Gebruikt voor wat het is — een betrouwbare, verrijkbare leiding — is het een van de verbeteringen met het hoogste rendement die er zijn. Gebruikt als herstelwonder, stelt het elke keer teleur.
Alternatieven
Als je verlies op één plek geconcentreerd is, kan een gerichtere oplossing een volledige container verslaan. Voor één conversie van hoge waarde is een directe conversie-API-call (GA4 Measurement Protocol, Meta CAPI, of Google Ads) lichter dan het opzetten van sGTM.
Als het echte probleem is dat platforms het oneens zijn, is het antwoord reconciliatie- en attributiewerk, geen nieuwe infrastructuur. Als je dataLayer de zwakke schakel is, repareer dan eerst de verzameling. En als de beperking operationele bandbreedte is, koopt een beheerde pipeline de transportvoordelen zonder de ops-last. Match het gereedschap met het werkelijke verlies: server-side is krachtig wanneer het verlies op de transportlaag zit, en overkill wanneer het ergens anders zit.
